共筑诚信之基,推动诚信治理。宸鸿以诚信为准则,用高质量的产品和真诚的服务推动可持续发展。宸鸿开发前瞻技术,致力于触控技术和新事业产品的研发与创新,秉承绿色设计的理念,开创新未来。

重大主题与利害关系人

———————

因应永续实务与指标趋势,宸鸿科技集团永续发展委员会依据GRI标准、围绕国内外永续发展热点及行业关切主题列出宸鸿科技集团永续主题列表,并参考GRI2、GRI3识别实质性主题之准则、IFRS S1之双重重要性原则设计并发布2025年ESG重大主题调研问卷,以评估确认2025年ESG重大主题。

重大主题

GRI准则

重大主题价值链冲击边界

管理方针揭露章节

政府机关

股东/投资人

客户

供货商

员工

社区邻里
及民间组织

创新研发与管理

GRI3-3


4.1创新研发与绿色产品

产品安全与责任

GRI416


4.3 产品责任与安全

客户关系管理

GRI418


4.4 客户关系管理

气候变迁因应

GRI305

5.2 气候变迁因应

废弃物管理

GRI306


5.4 绿色循环经济

化学物质管理

GRI301


5.5 化学物质管理

能源管理

GRI302


5.3 能源与温室气体管理

职业安全与卫生*

GRI403

6.1 职业安全与卫生

人才吸引与留任*

GRI401

7.2 人才吸引与留任

注1:2025年评估并调整主题列表,共20项主题用于展开永续主题问卷调查,并展开人权调查,最终评估并确认10个重大主题。

注2:附「*」标识主题为2025年新增重大主题。依据重大主题问卷调查结果及双重重要性矩阵评估分析,考虑「信息安全」、「商业道德与合规」、「人权维护」为各相关方本年度关切度较高主题,故纳入重大主题列表,并披露相关管理方针;另,「客户关系管理」、「化学物质管理」依据本年度评估结果不纳入重大主题列表。

资讯安全与客户隐私

———————

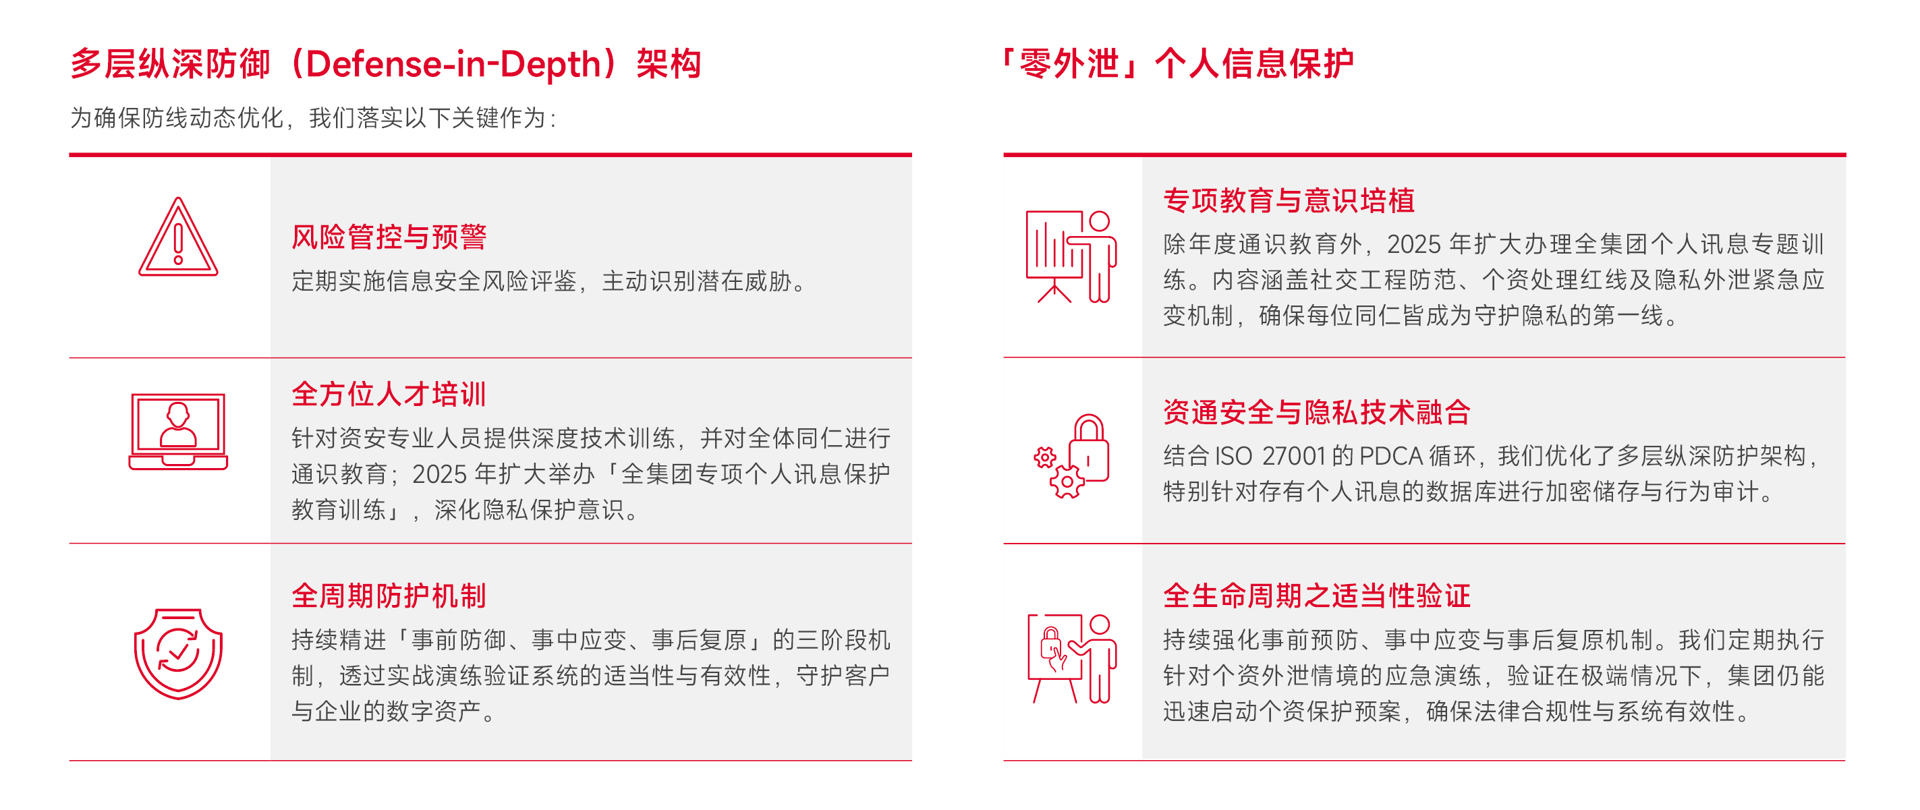
宸鸿科技集团借由持续投入的资安管理与技术资源,持续提高资安防护能量与资安韧性以支持公司持续成长的业务活动,做到事前有效的预防以及当资安事件发生时能加速进行应变处置,降低其对公司财务、业务之影响。订有「信息安全管理办法」,并遵循国际资安管理系统ISO/IEC 27001采用规划、执行、查核与行动(Plan-Do-Check-Act, PDCA)循环方法,于2025年通过ISO 27001的认证,架构多层纵深防御的资通安全防御,定期执行信息安全风险评鉴作业,定期举办信息人员信息安全专业训练与一般人员信息安全通识教育训练,及所有员工专项个人讯息保护教育训练。公司资讯处于2025年通过ISO 27001的认证,持续强化信息安全管理制度与技术,包含事前安全防护、事中紧急应变及事后复原作业等机制以确保其适当性和有效性。